Fresh-Dev in INTO Business Amstelland: van websitebouwer naar doorbouwbureau
Jesse en Davey in INTO Business Amstelland: waarom een website na oplevering niet stil moet staan en jij eigenaar blijft van domein, site en data.
Lees het artikelOver het kritieke PHP-lek (PHP2Shell) van oktober 2026: er is geen hack, wat wij al hebben gedaan en wat er nog komt.
 Jesse
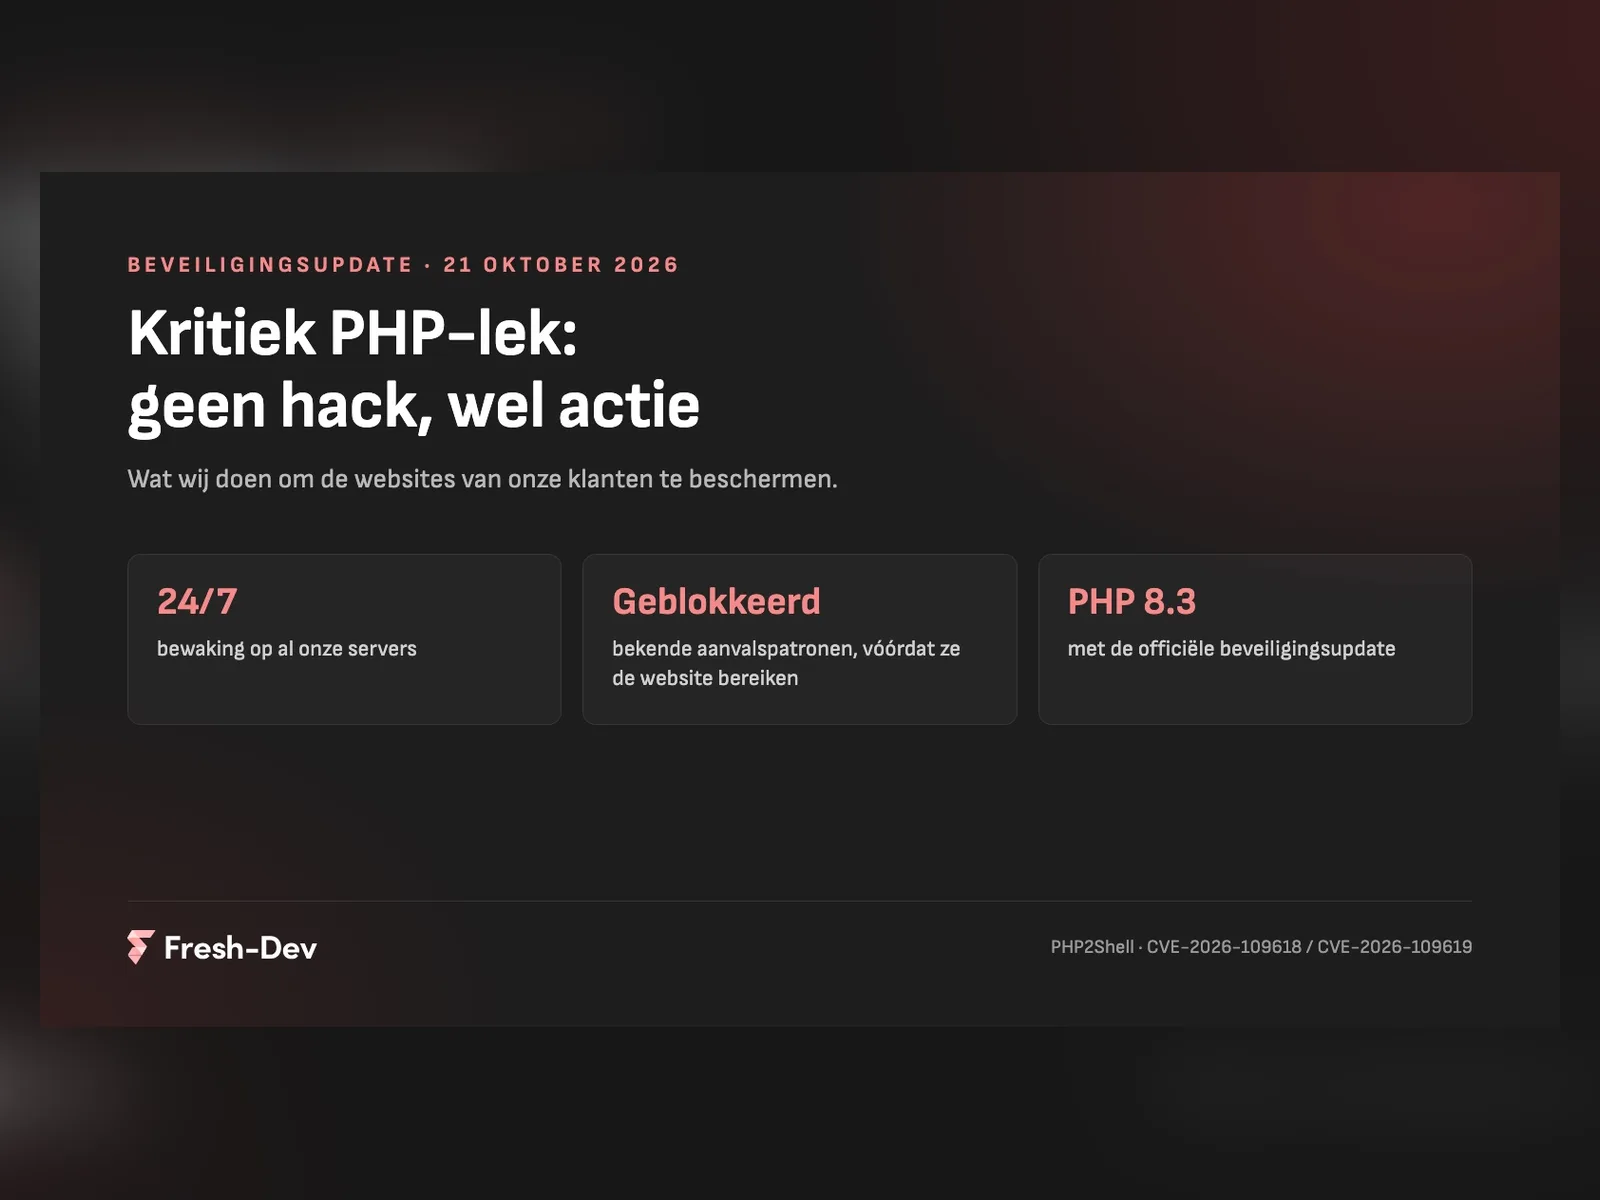
De beveiligingsupdate voor PHP is op al onze servers geïnstalleerd, en we hebben per server gecontroleerd of de websites goed werken. Sinds de vroege ochtend van 22 oktober zijn alle websites weer online.
Er heeft op onze servers geen hack plaatsgevonden, en we hebben geen aanwijzingen van misbruik gevonden.
PHP is de programmeertaal waarop onder andere WordPress draait. Wereldwijd gebruikt ongeveer 70 procent van alle websites PHP. Onderzoekers vonden twee ernstige lekken (CVE-2026-109618 en CVE-2026-109619). Daarmee kon iemand op afstand code uitvoeren op een webserver, zonder in te loggen.
Normaal gaat zo’n update stil: het PHP-team maakt de reparatie, deelt die vooraf met de leveranciers van serversoftware, en op een afgesproken moment komt alles tegelijk uit. Deze keer liep dat mis. Een van de ontdekkers publiceerde te vroeg een video met details, en een ander bedrijf bracht de gerepareerde versie zes uur voor het afgesproken moment naar buiten. Daardoor was de informatie al openbaar terwijl de meeste leveranciers hun updates nog niet klaar hadden. Overal ter wereld haalden organisaties hun websites uit voorzorg offline, waaronder DigiD, de Tweede Kamer en Tweakers.
Op 21 oktober hebben we eerst alles gedaan om de websites veilig online te houden: extra bewaking, een blokkade van de bekende aanvalspatronen en het overzetten van websites naar een nieuwere PHP-versie. Toen duidelijk werd hoe groot het risico was, hebben we besloten de servers tijdelijk offline te halen.
PHP bracht de update om 16:00 uit. Onze servers draaien op CloudLinux, een besturingssysteem dat speciaal is gemaakt voor webservers waarop veel websites naast elkaar draaien. CloudLinux levert zijn eigen PHP-versies, en die moesten de update eerst verwerken. Om 21:00 meldde CloudLinux dat de update klaar was, maar later op de avond bleek dat die nog niet gold voor de versie die onze servers gebruiken. De juiste pakketten kwamen pas na middernacht beschikbaar. We hebben bewust gewacht tot alles was bijgewerkt, in plaats van eerder online te gaan met een halve oplossing.
De komende dagen houden we de extra bewaking en beveiliging aan. Bij zo’n groot lek komen er soms nog vervolgupdates. Die installeren we direct.
Je kunt de status van onze diensten altijd volgen op status.fresh-dev.nl. Op die pagina plaatsen we voortaan ook updates bij storingen en onderhoud.
Nee. Werkt er iets niet zoals je gewend bent, laat het ons dan weten via info@fresh-dev.nl, dan kijken we er direct naar.
Jesse en Davey in INTO Business Amstelland: waarom een website na oplevering niet stil moet staan en jij eigenaar blijft van domein, site en data.
Lees het artikel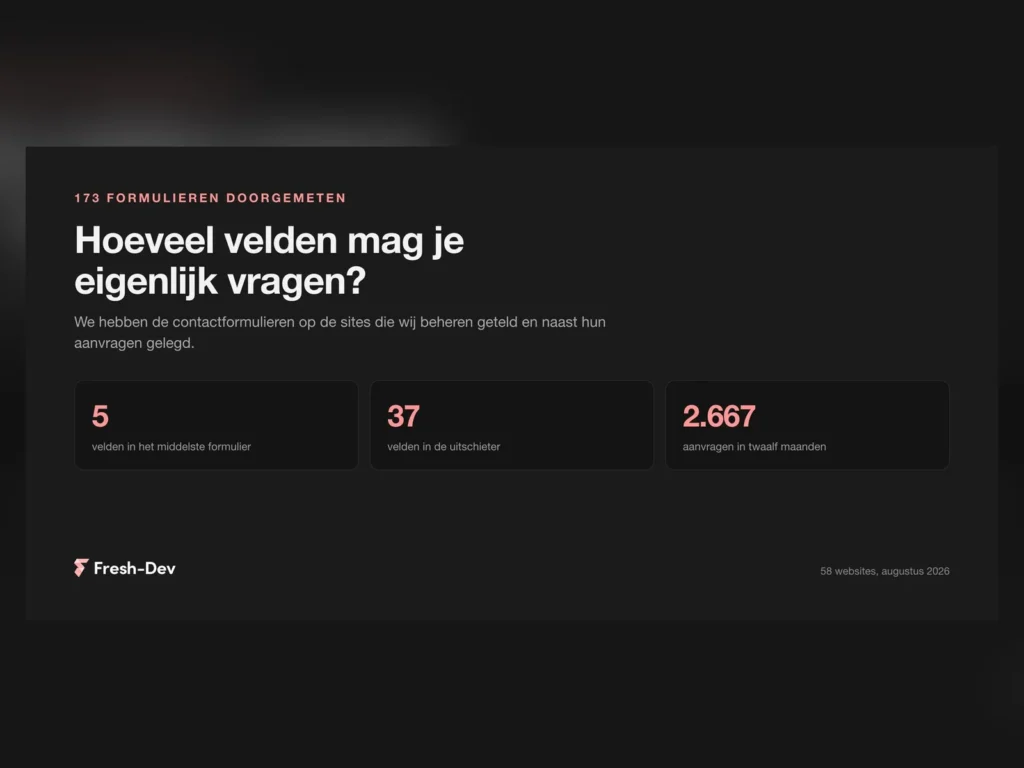
We telden 173 contactformulieren op 58 sites: hoeveel velden ze vragen, wat een telefoonveld doet met je aanvragen en welke twee velden eruit kunnen.
Lees het artikel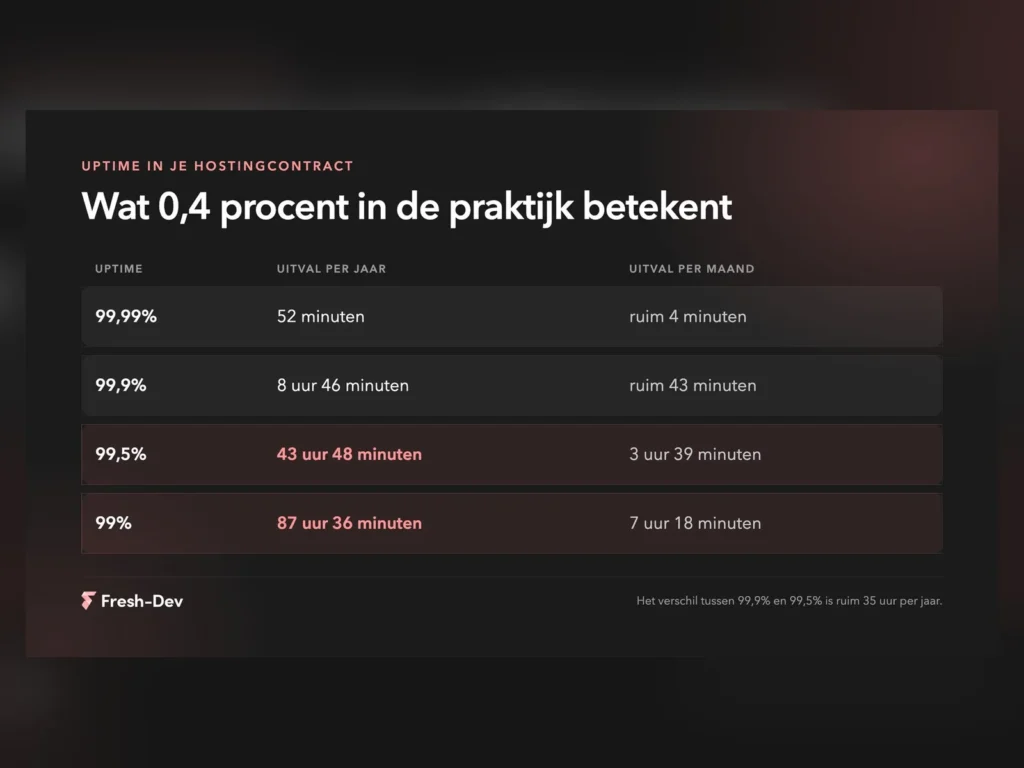
Website downtime kost meer dan verloren omzet. Zeven verborgen kosten en hoe je ze voorkomt voordat ze optellen.
Lees het artikel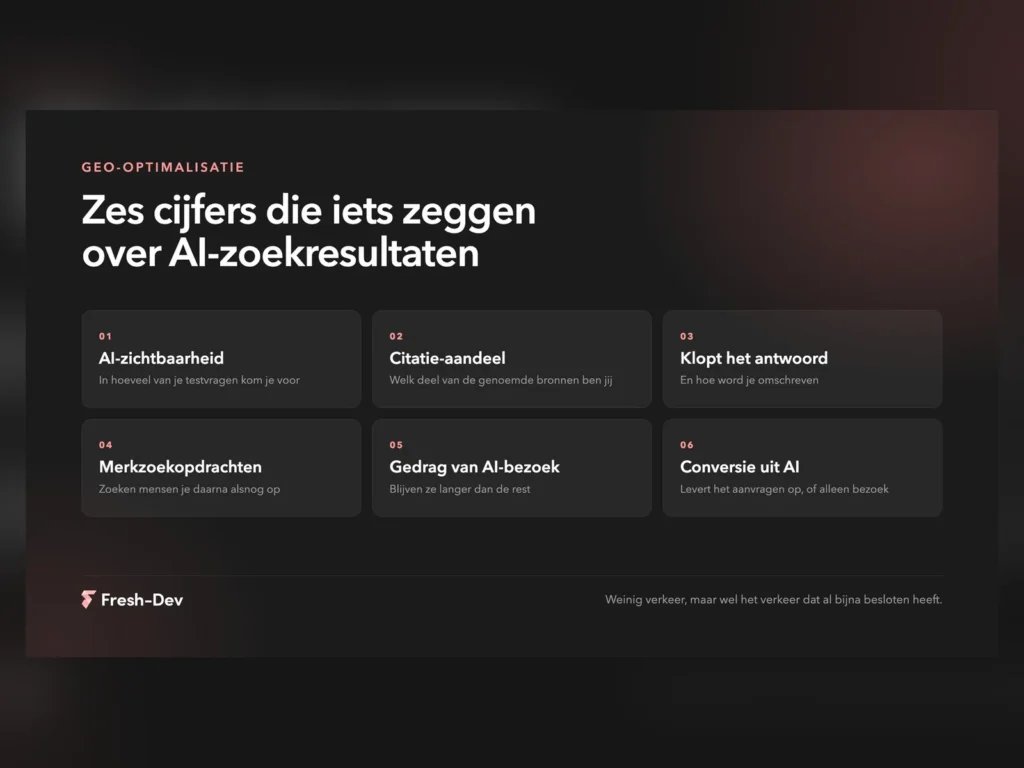
GEO-optimalisatie meten zonder zoekposities. Zes cijfers die laten zien of AI je noemt, wat je beter niet meet, en hoe je een nulmeting opzet.
Lees het artikel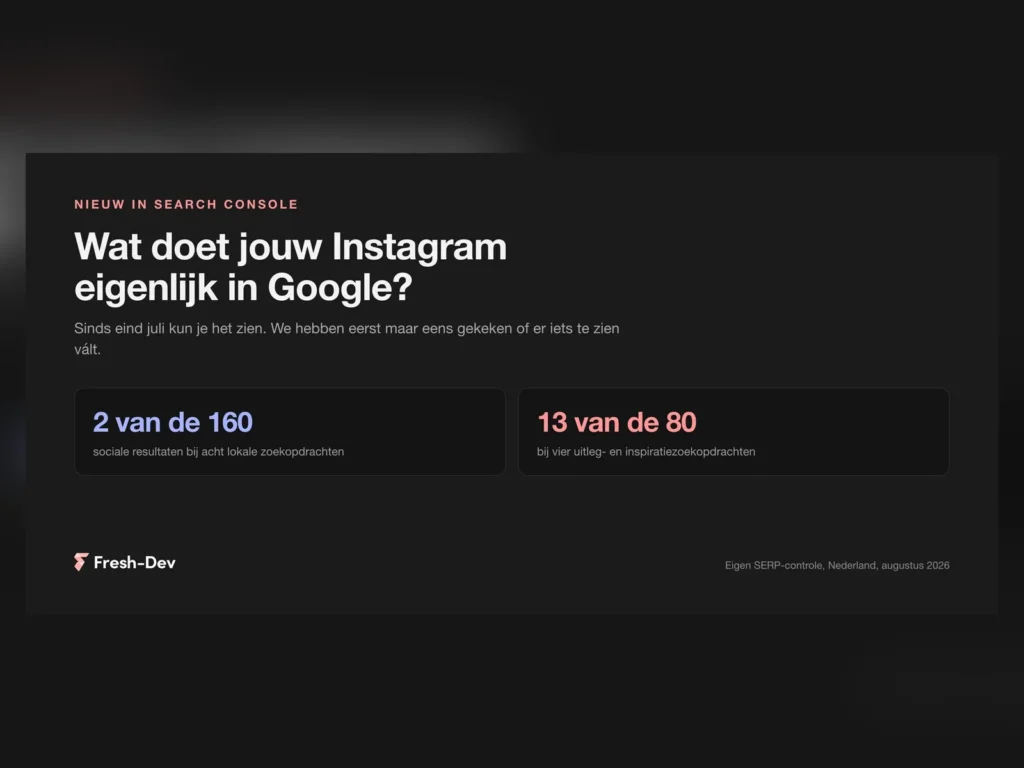
Search Console toont sinds juli wat Google naar je Instagram, TikTok, X en YouTube stuurt. Wij controleerden twaalf Nederlandse zoekopdrachten.
Lees het artikel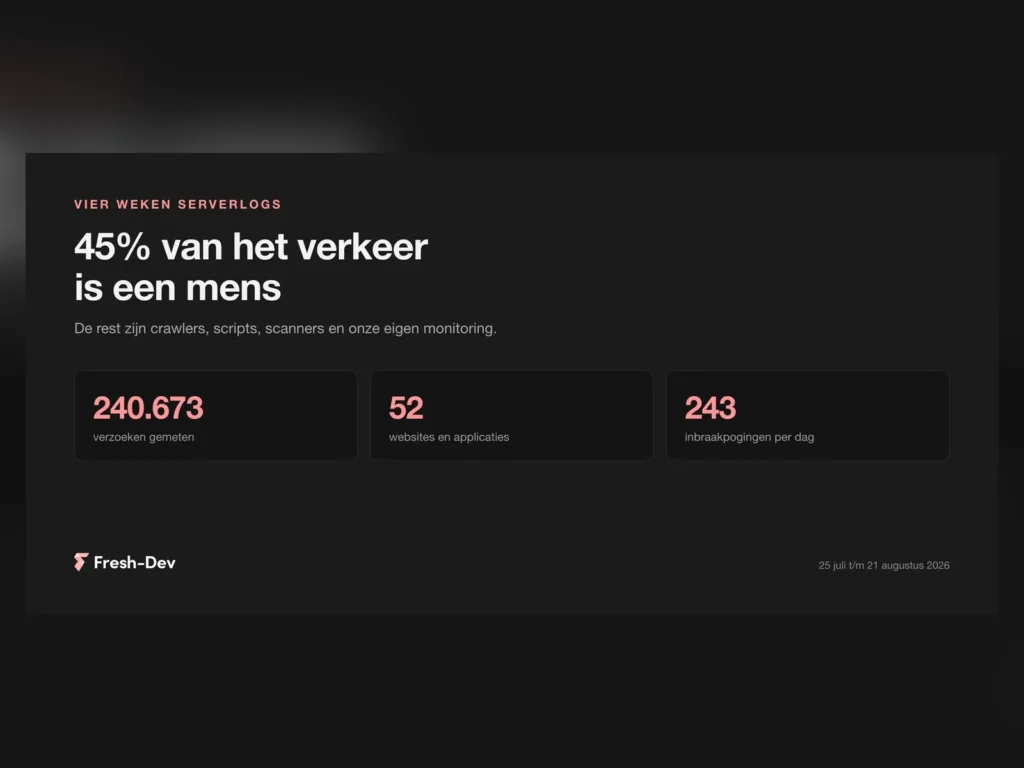
We hebben vier weken serverlogs van 52 sites uitgeplozen: 45 procent mens, GPTBot zeven keer drukker dan Googlebot en 243 inbraakpogingen per dag.
Lees het artikel